「情シスから『ホームページのセキュリティは大丈夫か』と聞かれたが、何を確認すればいいのか分からない」
「前の担当者が辞めて、サーバーやCMSの状態を誰も把握していない」
「『セキュリティ診断』と言われても、何を診てもらうものなのか分からない」
ウェブ担さんへのご相談でも、情報システム部門などからホームページのセキュリティを確認されて困っている、というお話をお聞きします。
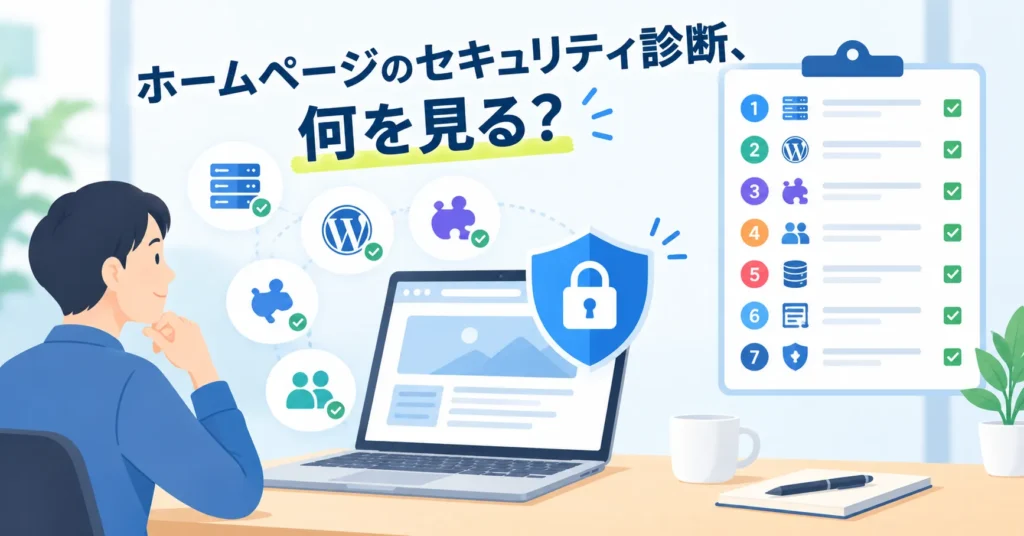
結論から言うと、ホームページのセキュリティは、専門ツールで診断する前に、「7項目の現状確認」をするだけで、情シスに説明できる状態になります。この記事では、7項目の確認方法、情シスへの回答例、自社で確認できる範囲と専門家に任せる範囲を解説します。
更新日:2026年10月19日
中小企業のITセキュリティ全般(脅威の種類・優先して取り組む対策)は、こちらの記事で解説しています。この記事は、その中でも「ホームページ」に絞った内容です。


【相談事例】「何から手をつければいいのか分からない」という声
「情シスからホームページのセキュリティ面を確認されたが、何をすればいいのか分からない」というご相談は、実際にウェブ担さんにも寄せられています。ここでは、ご相談を受けた団体様の例を、内容を一般化してご紹介します。
地域でWebサイトを運営する団体様の例
・前任のご担当者が退職し、技術に詳しい担当者がいなくなった。セキュリティ対策と管理体制がないことが、最大の不安だった
・制作元との保守運用の契約が、現在は結ばれていない状態だった
・サイトは、WordPress以外のCMSで運用されていた。古いバージョンのまま放置したり、不適切なプラグインを使ったりすると、脆弱性の原因になり得ると指摘された
最初に行ったのは「診断」ではなく「現状の把握」
ウェブ担さんからは、まず現状のサーバー環境を調査したうえで、セキュリティ対策を最優先にした提案ができること、予算に応じて「初期のセキュリティ確認」と「定期的な保守」を組み合わせられることをお伝えしました。団体様の側では、まず制作元に、現在のサイトの状況と保守の範囲を確認するところから始められました。
この事例のポイントは、最初の一歩が「診断を頼むこと」ではなく、「今どうなっているかを把握すること」だった点です。

「セキュリティ診断」には2種類ある
「セキュリティ診断」という言葉は、実は2つの異なるものを指すことがあります。違いを知っておくと、情シスへの回答も、外部に依頼するときの話も、スムーズになります。
| 種類 | 内容 | 誰が行うか | 向いている場面 |
| ①現状の確認(棚卸し) | サーバー・CMS・プラグイン・アカウント・バックアップなどが、どういう状態かを確認する | 自社、または保守会社 | 情シスへの回答、保守を依頼する前の現状把握 |
| ②脆弱性診断 | 専用のツールや手法で、攻撃を受けやすい箇所を検査する | 専門の事業者 | 個人情報を多く扱う、取引先から求められるなど、より厳密な確認が必要な場合 |
情シスから聞かれる「大丈夫か?」には、多くの場合、①の現状確認で答えられます。②の脆弱性診断が必要かどうかは、取引先からの要求や、扱っている情報の重要度で判断します。費用や検査の範囲は、依頼先と内容によって大きく異なるため、必ず見積もりで確認してください。
この記事では、まず①の現状確認を、7つの項目に分けて解説します。
現状確認の7項目
上から順に、一つずつ確認してください。「確認できた」「できなかった」を記録しておくことが、そのまま情シスへの回答の材料になります。
| 項目 | 確認すること | OKの目安 | 自社で確認できるか |
| ①サーバー・ドメイン・SSL証明書 | 契約している会社、契約者の名義、更新の期限、SSL証明書の有効期限 | 名義が自社で、期限が管理されている。ブラウザに警告が出ない | ◎ 契約書・請求書で確認できる |
| ②CMS本体のバージョン | 使っているCMS(WordPressなど)と、そのバージョン | 最新に近く、提供元のサポートが続いている | ○ 管理画面で確認できる |
| ③プラグイン・テーマの更新状況 | 更新の通知が溜まっていないか、使っていないものが残っていないか | 更新が定期的に行われ、不要なものは削除されている | ○ 状況の確認はできる(更新作業は専門家向け) |
| ④管理画面のアカウント | 管理者の人数、退職者・外部業者のIDが残っていないか、パスワードの強さ | 必要な人だけが管理者で、退職者のIDは削除されている | ◎ 管理者権限があれば確認できる |
| ⑤バックアップ | 自動で取得されているか、頻度、保存場所、実際に復元できるか | 定期的に取得され、サーバーとは別の場所にも保存されている | △ 取得状況は確認できる(復元の確認は専門家向け) |
| ⑥問い合わせフォーム | スパム対策、通知メールの届き先、個人情報の扱い | スパム対策があり、通知が担当者個人だけに届く状態ではない | ◎ テスト送信で確認できる |
| ⑦保守・運用の体制 | 誰が更新作業をするか、保守契約の有無、緊急時の連絡先 | 担当者が不在でも、対応できる体制がある | ◎ 契約書・社内の担当表で確認できる |
①サーバー・ドメイン・SSL証明書|「誰の名義か」と「いつまでか」
まず、ホームページを載せているサーバーと、URLのもとになるドメインの契約状況を確認します。契約者が前任の担当者個人になっていたり、更新の期限が誰にも管理されていなかったりすると、期限切れでサイトが表示されなくなるおそれがあります。ブラウザに「保護されていない通信」と表示される場合は、SSL証明書が切れている可能性があります。
②③CMS・プラグイン・テーマ|更新の放置が、最も多い原因
CMS本体やプラグインの古いバージョンには、すでに知られている弱点(脆弱性)が残っていることがあります。更新を長期間止めていると、その弱点が、そのまま放置されている状態になります。WordPress以外のCMSでも、古いバージョンの放置や、不適切なプラグインの使用が脆弱性の原因になり得る、という点は共通です。更新の進め方は、こちらの記事で詳しく解説しています。

④管理画面のアカウント|退職者のIDが残っていないか
管理画面にログインできる人は、必要最小限にするのが基本です。退職者や、契約の終わった外部業者のIDが残っていないかを確認し、管理者権限を持つ人を、一覧にして把握しておきましょう。可能であれば、ログイン時に追加の確認を求める二段階認証も、設定するとより安全です。
⑤バックアップ|「取っている」だけでなく「戻せる」か
万が一サイトが改ざんされたり、壊れたりしたときに、元に戻す最後の砦がバックアップです。取得の頻度と保存場所に加えて、実際に復元できるかどうかも、保守の担当者に確認しておきましょう。
⑥問い合わせフォーム|個人情報を扱う入口
フォームには、お客様の氏名や連絡先が入力されます。スパム対策の有無と、通知メールの届き先を、テスト送信で確認してください。通知が、特定の担当者の個人アドレスだけに届く状態は、見落としの原因にもなります。
⑦保守・運用の体制|「誰も見ていない」状態が一番のリスク
技術的な対策よりも先に確認したいのが、誰がホームページを見ているかです。先ほどの団体様のように、制作元との保守契約がなく、担当者もいない状態では、①〜⑥のどれも、継続して対応できません。
お問い合わせから12時間以内に担当者からご連絡!
ホームページのセキュリティ状況を相談する
情シスへの回答例|7項目をそのまま報告に使う
7項目を確認したら、次のような形でまとめて、情シスに回答できます。「○」は問題なし、「△」は一部要対応、「×」は未対応です。〔 〕の部分は、自社の状況に書き換えてください。
| 項目 | 状況 | 回答の例 |
| ①サーバー・ドメイン・SSL | ○ | 契約者は当社名義です。SSL証明書は〔〇年〇月〕まで有効で、期限は〔担当者名〕が管理しています |
| ②CMS本体 | △ | 最新のバージョンではないため、保守会社に、更新の検証を依頼する予定です |
| ③プラグイン・テーマ | △ | 更新の通知が〔〇件〕あります。不要なものの整理と、更新を〔〇月まで〕に実施する予定です |
| ④管理画面のアカウント | ○ | 管理者は〔〇名〕で、退職者のIDは削除済みです |
| ⑤バックアップ | × | 現在、定期的なバックアップは取得していません。〔〇月〕から取得を開始する予定です |
| ⑥問い合わせフォーム | ○ | スパム対策を設定済みです。通知は、共有のアドレス宛てに届きます |
| ⑦保守・運用の体制 | × | 現在、保守契約はありません。保守会社を〔選定中/〇月に決定予定〕です |
×や△があっても、慌てる必要はありません
情シスが知りたいのは、「すべて完璧か」ではなく、「現状を把握していて、対応の見通しがあるか」であることが多いです。×や△の項目には、「いつまでに、誰が対応するか」を添えて回答すると、説明として成立しやすくなります。
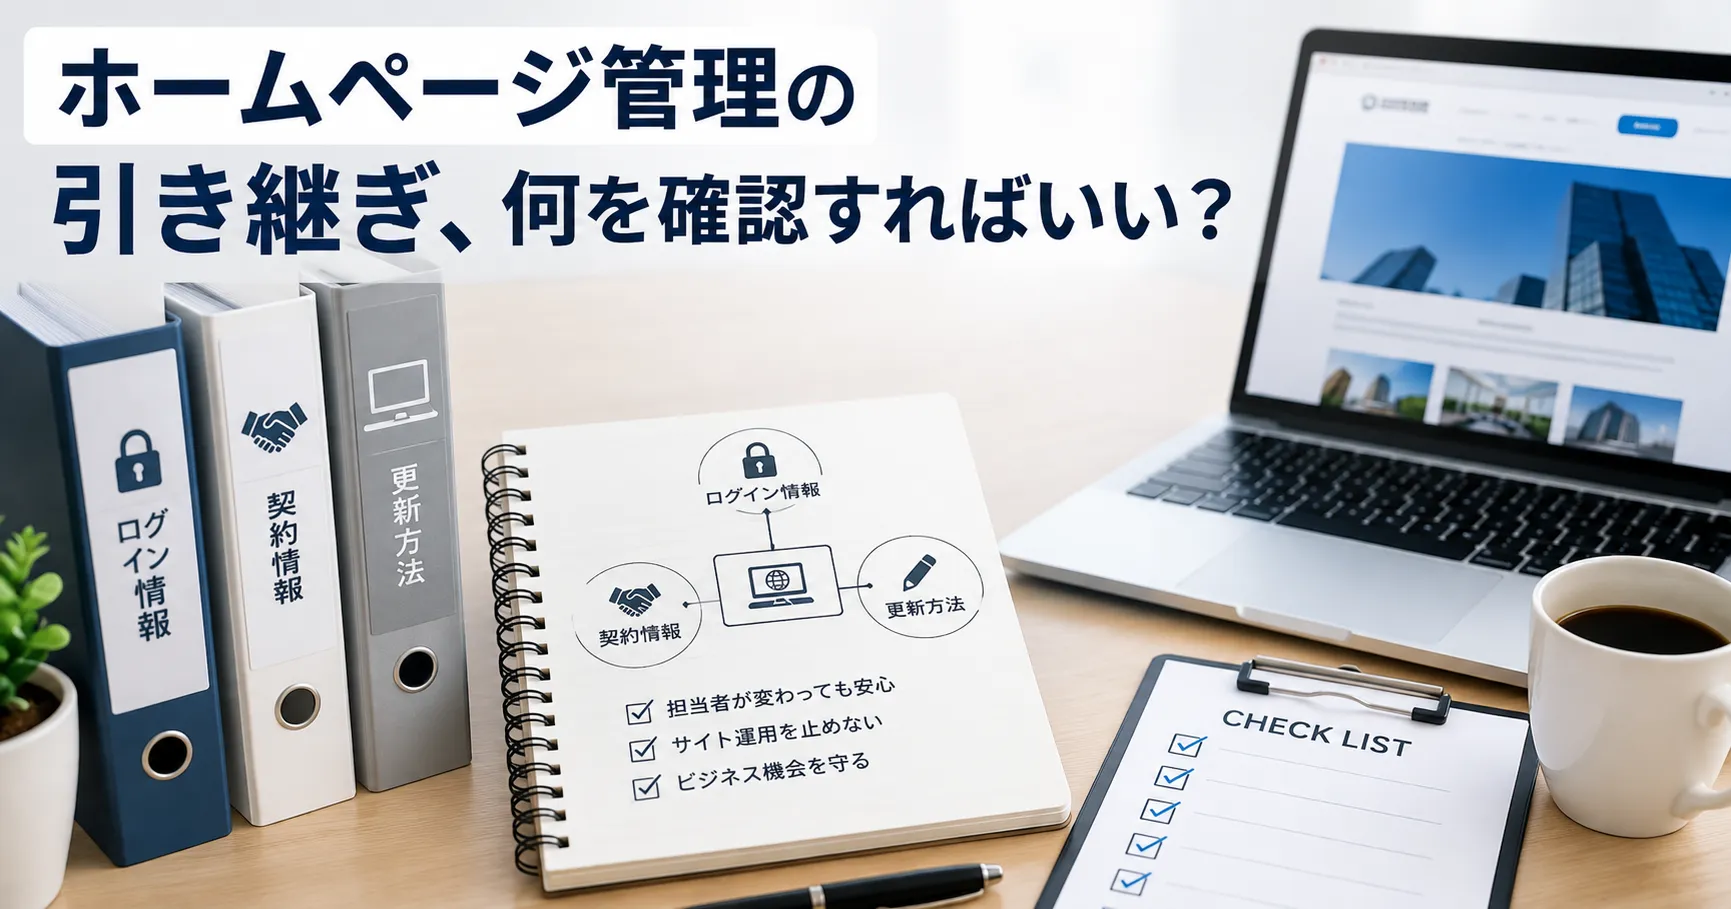
管理画面のログイン情報が分からず、そもそも確認ができない場合は、まず、ログイン情報と契約情報の整理から始める必要があります。
自社で確認できる範囲と、専門家に任せる範囲
| 自社で確認・対応できること | 専門家に任せたほうがよいこと |
| サーバー・ドメインの契約名義と、更新期限の確認 | CMS・プラグインの更新と、更新後の動作の検証 |
| 管理画面のアカウントの棚卸し(退職者のID削除) | 脆弱性への対応、改ざんされた場合の復旧 |
| 問い合わせフォームのテスト送信と、通知先の確認 | バックアップからの復元手順の確認 |
| 更新通知の件数や、ブラウザの警告表示の確認 | サーバー環境の調査、セキュリティ設定の見直し |
「確認」は自社でできても、「見つかった問題への対応」は、専門知識が必要になることが少なくありません。無理に自社で抱え込まず、確認の結果を持って相談するのが、現実的な進め方です。
「まず現状の調査だけ」から始める進め方
予算に限りがある場合や、保守の依頼先をまだ決めかねている場合は、次の順番で進めると無理がありません。
| ステップ | やること |
| ①既存の契約を確認する | 制作元や保守会社に、現在の保守の範囲と、セキュリティ対策の状況を問い合わせる |
| ②7項目で現状を整理する | この記事の表を使い、○△×をつける |
| ③優先順位をつける | ×の項目、特にバックアップ・更新・体制から、優先して対応する |
| ④専門家に相談する | 現状の調査を最優先にした形で、保守と組み合わせた提案を受ける |
ウェブ担さんでも、先ほどの団体様のように、「まず現状のサーバー環境の調査から入り、セキュリティ対策を優先した形で、定期的な保守と組み合わせる」という提案をしています。なお、セキュリティは、一度確認して終わりではありません。更新と確認を、継続して行う体制までセットで考えてください。
セキュリティの確認・更新まで、月額5,000円から任せられる
「7項目を確認する時間がない」「確認はできたが、対応する担当者がいない」という場合は、ホームページの保守管理に特化した「ウェブ担さんJr.」がおすすめです。
・基本的なセキュリティ対策
・ドメイン・サーバーの管理
・バグ修正・障害発生時の対応
・基本1営業日以内の更新(回数無制限)
初期費用は0円、月額5,000円からで、他社が作ったサイトの乗り換えにも対応しています。デザインの作り直しは不要で、今のサイトのまま依頼できます。
月額5,000円〜保守管理をお任せ!
ウェブ担さんJr.に相談する
よくある質問
Q. 専門の脆弱性診断は、必ず受けなければいけませんか?
A. 必ずではありません。取引先から求められる場合や、個人情報を多く扱う場合に検討するものです。まずは、7項目の現状確認で、状況を把握することをおすすめします。
Q. 情シスには、何を提出すればいいですか?
A. 7項目の状況(○△×)と、未対応の項目の対応予定をまとめた表を提出する形が一般的です。この記事の回答例を、自社の状況に書き換えてお使いください。
Q. WordPress以外のCMSでも、7項目は使えますか?
A. 使えます。CMS本体やプラグインの更新の放置が、脆弱性の原因になり得る点は、WordPress以外でも共通しています。
Q. 保守会社がいない場合は、何から始めればいいですか?
A. まず、サーバー・ドメインの契約情報と、管理画面のログイン情報を把握することから始めてください。制作元との契約が残っているかどうかの確認も、あわせて必要です。
まとめ
最後に、この記事のポイントを整理します。
・「セキュリティ診断」には、自社や保守会社が行う「現状の確認」と、専門事業者が行う「脆弱性診断」の2種類がある
・情シスへの回答は、多くの場合、「サーバー・ドメイン・SSL」「CMS」「プラグイン・テーマ」「アカウント」「バックアップ」「問い合わせフォーム」「保守・運用の体制」の7項目の現状確認でできる
・×や△があっても、「いつまでに、誰が対応するか」を添えて回答する
・確認は自社でもできるが、問題への対応は専門知識が必要になることが多い
・まずは現状の調査から始め、更新と確認を継続できる体制まで、セットで整える


お問い合わせから12時間以内に担当者からご連絡!
ホームページの保守・セキュリティを相談する
■ Web運用代行・ホームページ運用代行なら「ウェブ担さん」
・お問い合わせはこちら
・資料請求はこちら
・ウェブ担さんJr.(小規模プラン)はこちら
・ホームページ無料診断はこちら
・運営会社(株式会社アイデアランプ)はこちら
この記事の執筆者
藤田 真季|ウェブ担さん・マーケティング担当
国立大学卒業後、某大手アパレルメーカーの総合職として店舗運営を経験後、EC業界に転身。顧客視点に立ちながらCVR改善やCRMなど幅広く経験し、実績を積む。その後株式会社アイデアランプに参画し、「定額制Web運用代行サービス|ウェブ担さん」のディレクター兼マーケターに就任。コストを抑えながら高品質なWeb運用支援を提供し、多くの企業のマーケティング課題やWeb業務効率化に向けて支援している。