「ニュースでPHPの重大な脆弱性を見たが、うちのWordPressサイトは大丈夫なのか」
「何を、どこで確認すればいいのか分からない」
「サーバー会社に任せているが、対応されているのか、確認できていない」
2026年10月21日に公表されたPHPの重大な脆弱性のニュースを見て、自社のサイトが対象なのか、不安に感じている方も多いのではないでしょうか。
結論から言うと、今回の問題は、WordPress本体を更新しても解決せず、サーバー側のPHPが「修正済みの状態」になっているかの確認が必要です。やることは、①PHPのバージョンを確認する、②契約先(サーバー会社・保守会社)の対応状況を確認する、③必要なら更新して動作を確認する、の3つです。この記事では、報道・公式発表へのリンクとあわせて、WordPressサイトの運営者がまず確認すべきことを整理します。
更新日:2026年10月26日
ホームページ保守の基本(やること・費用相場・依頼先の選び方)は、こちらの記事で解説しています。この記事は、今回のPHPの脆弱性に絞った速報です。

今回の発表のポイント|何が起きたのか
情報確認日:2026年10月22日(日本時間)。修正状況や各社の対応は、その後も更新される可能性があります。最新の情報は、次の公式発表・報道でご確認ください。
| 日時 | できごと |
| 2026年9月24日 | PHP 8.5.11/8.4.26/8.3.35/8.2.34が公開(今回の修正前の、最新の版) |
| 10月20日 | PHP開発チームが、重大な脆弱性2件の修正版を、日本時間10月21日23時に公開すると予告 |
| 10月21日 23時ごろ | 修正版 PHP 8.5.12/8.4.27/8.3.36/8.2.35が公開 |
| 同日 | 国家サイバー統括室が、更新プログラムの速やかな適用を呼びかけたと報じられている |
| CVE番号 | 内容(PHP公式の説明) | 深刻度 |
| CVE-2026-109618 | メモリー不足(OOM)の処理に問題があり、内部データが不正な状態のまま扱われ、リモートコード実行につながる可能性がある | CVSS v4.0で9.2(緊急) |
| CVE-2026-109619 | 以前のリクエストの内部状態が残り、後続の処理がそれを使うことで、リモートコード実行につながる可能性がある | CVSS v4.0で9.2(緊急) |
「
リモートコード実行」とは、離れた場所にいる攻撃者が、サーバー上で意図しない命令を実行できる状態のことです。悪用された場合は、サイトの改ざんや、サーバー内の情報の読み取りなどにつながる可能性があります。ただし、脆弱性があることと、すでにサイトが侵害されていることは、同じではありません。
公式発表(一次情報)
公式発表|PHP公式(News Archive 2026)
Security advisory: Critical remote code execution vulnerabilities, update now(2026年10月21日)
https://www.php.net/archive/2026.php#2026-10-21-5
公式発表|PHP公式(News Archive 2026)
Upcoming Critical PHP Security Release(2026年10月20日の予告)
https://www.php.net/archive/2026.php#2026-10-20-1
公式発表|GitHub(php-src セキュリティアドバイザリ)
RCE via OOM corruption, CVE-2026-109618(GHSA-w8hw-w9fx-j79w)
https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w
公式発表|GitHub(php-src セキュリティアドバイザリ)
RCE via stale global state, CVE-2026-109619(GHSA-6wmf-4rv5-p3rp)
https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp
公的機関|CERT-EU
Critical Vulnerabilities in PHP(セキュリティアドバイザリ 2026-018)
https://cert.europa.eu/publications/security-advisories/2026-018/
報道・解説
報道|GIGAZINE
PHPに深刻度「9.2」の脆弱性が2件発覚、サーバー乗っ取りの恐れで緊急パッチを10月21日に公開へ
https://gigazine.net/news/20261021-php2shell/
報道|GIGAZINE
PHPが緊急アップデート「8.5.12」「8.4.27」「8.3.36」「8.2.35」をリリース
https://gigazine.net/news/20261021-php-critical-vulnerabilities/
報道|ITmedia NEWS
PHPに「緊急」レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ、事前準備を呼び掛け
https://www.itmedia.co.jp/news/article/2610/21/2000002446/
※WordPress.orgの発表のURLは、報道で紹介されたものです。リンク先は、最新の内容をご確認ください。
WordPressへの影響|本体を更新しても、解決しない
今回の問題で、WordPressの運営者が最初に押さえておきたいのは、次の3点です。
| ポイント | 内容 |
| ①WordPressの脆弱性ではない | 問題があるのは、WordPressが動くための土台である「PHP」そのもの。テーマやプラグインの問題ではない |
| ②WordPress本体の更新は不要とされている | WordPress公式は、今回の対応のためのWordPress本体の更新は、必要も予定もないと説明したと報じられている |
| ③WordPressが最新でも、PHPが古ければ残る | WordPress・テーマ・プラグインを、すべて最新にしていても、サーバーのPHPが修正前の状態なら、脆弱性は残る |
影響を受けるPHPの実行環境
PHP公式の説明として、PHP-FPM、Apacheのmod_php、php-cgi、FrankenPHP、LiteSpeedなど、PHPでWebのリクエストを処理する複数の環境が、影響を受けると報じられています。そのうち、Apacheのmod_phpの環境で、特にリスクが高いとされています。また、CERT-EUは、PHP 5以降の幅広いバージョンに、影響する可能性があるとしています。
なお、報道によると、セキュリティ研究者が、WordPressなどのテスト環境に対して攻撃を実演した動画を公開しています。一方で、watchTowrは、実際の攻撃に悪用された事例は確認していないと説明していました(当時)。状況は変わる可能性があるため、最新の情報を確認してください。
まず、この3つを確認する|WordPress運営者のチェックリスト
| ステップ | やること | 確認する場所 |
| ①契約形態を確認する | 自分で管理しているのか、サーバー会社・保守会社・制作会社に任せているのかを、整理する | 契約書・請求書・社内の担当表 |
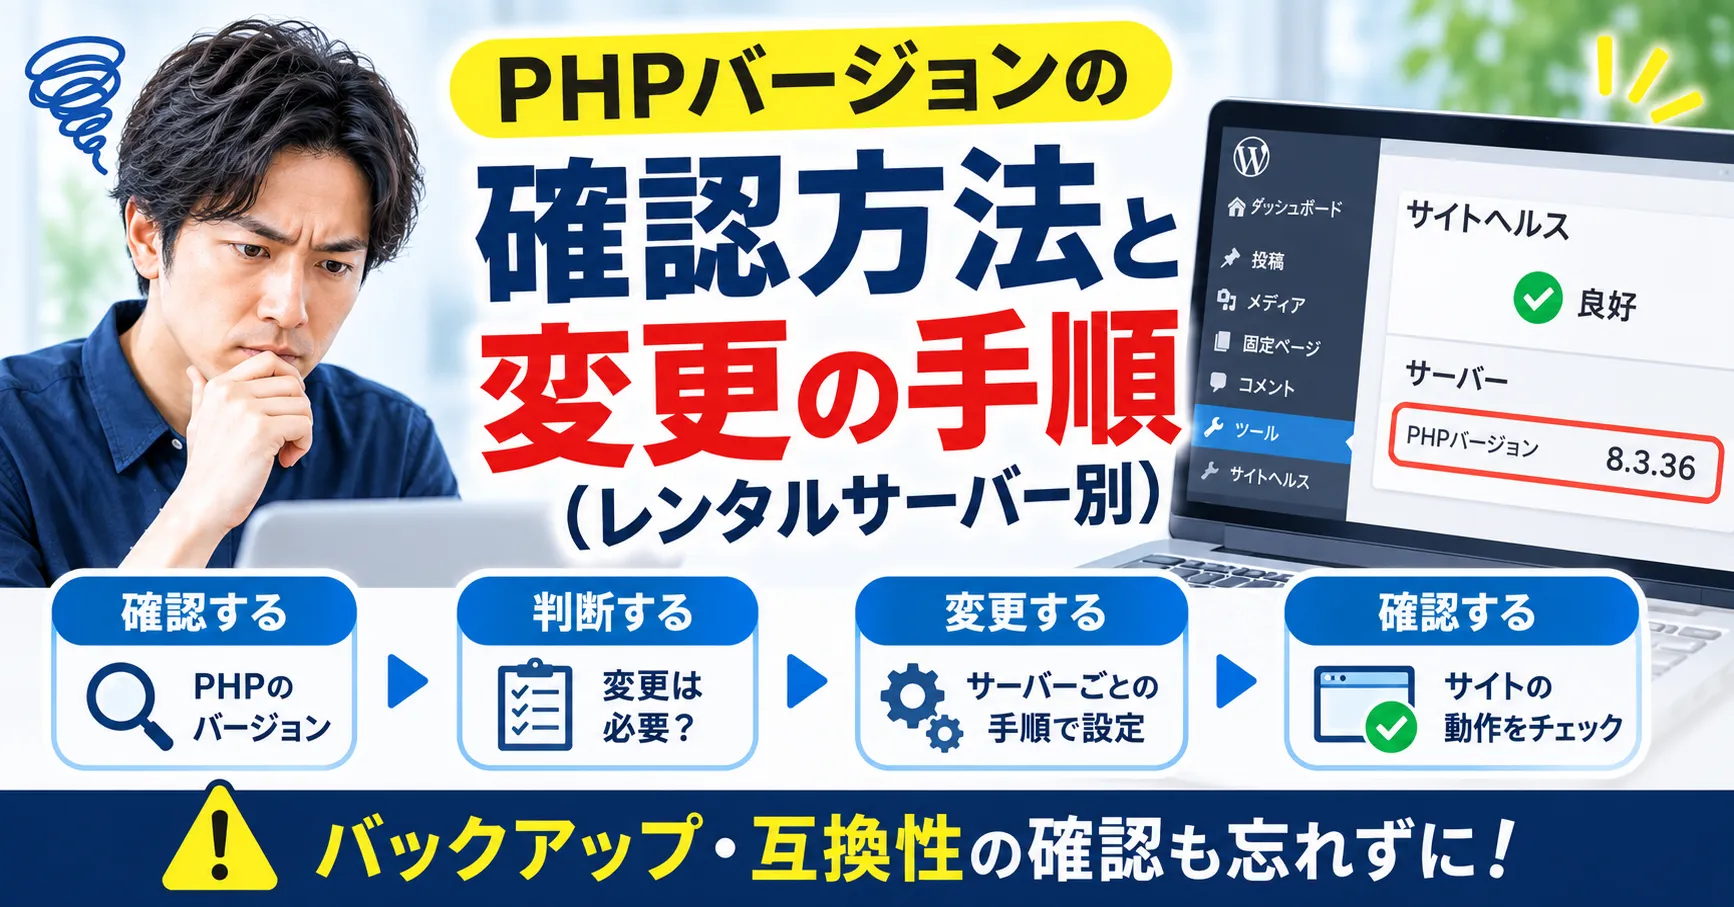
| ②PHPのバージョンを確認する | WordPressの管理画面で、使用中のPHPのバージョンを、確認する | 管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」→「PHPバージョン」 |
| ③契約先の対応状況を確認する | 今回の脆弱性(CVE番号)への修正が、適用されているかを、確認する | サーバー会社・保守会社の公式のお知らせ、または問い合わせ |
確認の手順と、サーバー別の変更の方法は、こちらの記事で詳しく解説しています。
契約形態によって、「誰が」対応するかが変わる
| 契約形態 | PHPを更新するのは | あなたがやること |
| レンタルサーバー | サーバー会社が、一括で修正を適用していることが多い | 契約先のお知らせで、修正の完了を確認する。必要な場合のみ、PHPのバージョンを変更する |
| VPS・専用サーバー | 自社(管理者) | 修正済みのPHPへ、更新する。実行中の環境で、修正が反映されているかを確認する |
| マネージドWordPressなど | サービス提供元 | 提供元のお知らせを確認する |
| 制作会社・保守会社に任せている | 保守会社 | 対応状況を、連絡して確認する。連絡が取れない場合は、体制を見直す |
バージョン別の考え方(2026年10月22日時点)
公式の修正版は、次の4種類です。表示されるバージョンが、これより古い場合は、契約先の対応状況の確認が必要です。
| PHP | 修正前の最終版 | 修正版 | 考え方 |
| 8.5 | 8.5.11 | 8.5.12 | 契約先が修正を適用済みか確認する |
| 8.4 | 8.4.26 | 8.4.27 | 同上 |
| 8.3 | 8.3.35 | 8.3.36 | 同上。公式サポートは2027年末まで |
| 8.2 | 8.2.34 | 8.2.35 | 同上。公式のセキュリティサポートは、2026年12月31日に終了予定。移行の準備も、進める |
| 8.1以前 | — | 公式の通常の修正版なし | 特に注意。契約先やOS提供元が独自に修正しているかを確認する。サポート中のバージョンへの移行を検討する |
番号が変わらなくても、修正済みの場合がある
レンタルサーバーによっては、PHPのバージョン番号を変えずに、修正だけを取り込む方法(バックポート)を使っています。ConoHa WINGやmixhostは、今回の対応がバージョン番号を変えない方式であることを、案内していると報じられています。管理画面に表示された番号だけで、「未対応」「対応済み」と決めつけず、契約先の公式のお知らせと、あわせて確認してください。
お問い合わせから12時間以内に担当者からご連絡!
PHPの脆弱性対応について相談する
すぐに更新できないとき、どうするか
PHP公式は、設定の変更などの暫定対策では、完全には問題を解消できず、修正版への更新が必要だと説明していると報じられています。そのうえで、できる範囲の対応を整理します。
| 状況 | 考え方 |
| 契約先が、まだ対応していない | 対応の予定と、利用者側で必要な操作を、問い合わせる。公式のお知らせを、定期的に確認する |
| 互換性が心配で、PHPを変えられない | 修正を取り込んだ提供元のパッケージが使えないかを、契約先に相談する。バックアップと、確認の体制を整えてから進める |
| 重要なサイトで、リスクを下げたい | 国家サイバー統括室は、速やかな適用が難しい場合に、ウェブサイトを一時的に停止することも、リスクを下げる有効な手段の一つとして案内したと報じられている |
PHP公式の情報には、特定の攻撃経路を減らすための、設定変更の例も載っています。ただし、メモリーやセッションの処理に関わる設定のため、サイトの動作に影響することがあります。設定の意味が分からない場合は、自分で変更せず、サーバー会社や専門家に相談してください。
契約先への問い合わせ文の例
「2026年10月21日に公表されたPHPの重大な脆弱性(CVE-2026-109618、CVE-2026-109619)について、確認させてください。契約中のサーバーでは、修正が適用されていますか。未対応の場合は、対応の予定と、利用者側で必要な操作を、教えてください。」
すでに攻撃を受けていないか|確認したいこと
PHPを更新することは、今回の脆弱性をふさぐための対応です。過去に不正アクセスを受けていた場合、更新だけで、その被害が解消されるわけではありません。次のような変化がないか、確認してみてください。
| 確認すること | 異常のサイン |
| サイトの表示 | 見覚えのない文言・広告・リンクが、入っている。急に別のサイトへ転送される |
| 管理画面のユーザー | 身に覚えのない管理者アカウントが、追加されている |
| ファイル | 見覚えのないファイルが、サーバー上にある。更新した覚えのないファイルの、更新日時が新しい |
| サーバーの負荷・通知 | 急に重くなった。サーバー会社から、不審な動作の連絡が来ている |
| お客様からの連絡 | 「サイトが変だ」「怪しい表示が出る」という問い合わせがある |
不審な点が見つかった場合は、証拠を残したうえで、専門家へ調査を依頼してください。確認すべき項目は、こちらの記事で整理しています。

今回の件で見えた、保守の課題|「誰が、ニュースに気づくのか」
今回のような緊急の脆弱性では、次の3つを、「誰が行うか」が決まっているかが、対応の速さを左右します。
①ニュースや公式発表に、気づく人
②契約先の対応状況を、確認し、必要なら更新を指示する人
③更新のあとに、サイトの表示と機能を、確認する人
ウェブ担さんにご相談いただく中でも、地域でWebサイトを運営する団体様で、前任の担当者が退職し、制作元との保守契約も結ばれておらず、「セキュリティ対策と管理体制がないこと」が最大の不安、というお話がありました。このように、古いバージョンを放置したり、不適切なプラグインを使ったりすることが、脆弱性の原因になり得る、という指摘もあります。担当者がいない状態では、今回のような緊急の発表に、気づくことすら難しくなります。
本番サイトに直接更新することの是非は、こちらの記事で解説しています。PHPの更新は、テーマやプラグインとの互換性に注意が必要なため、事前の準備と、更新後の確認が重要です。

担当者が不在でも運用が止まらない体制づくりは、こちらでも解説しています。

確認や更新を、保守で任せるなら|ウェブ担さんJr.
「PHPのバージョンの確認や、契約先への問い合わせまで手が回らない」「今回のような緊急時に、誰に頼めばいいか分からない」という場合は、ホームページの保守管理に特化した「ウェブ担さんJr.」が選択肢になります。
・月額5,000円から(初期費用0円、更新・改修の回数は無制限)
・ドメイン・サーバーの管理
・バグ修正・障害発生時の対応、基本的なセキュリティ対策
・専任の担当者が、基本1営業日以内に更新
・他社が作ったWordPressサイトにも対応
ご契約の内容によって、対応できる範囲は異なります。まずは、現状(サーバー会社・PHPのバージョン・管理画面の権限)をお聞かせください。WordPressの脆弱性対策として、保守で何を行うかは、こちらの記事で詳しく解説しています。
月額5,000円〜保守管理をお任せ!
ウェブ担さんJr.に相談する
よくある質問
Q. WordPress本体を最新にしていれば、今回の問題は解決しますか?
A. 解決しません。今回の問題は、WordPressではなく、サーバー側のPHPにあります。WordPress・テーマ・プラグインを最新にしていても、サーバーのPHPが修正前の状態なら、脆弱性が残る可能性があります。
Q. PHP 8.3を使っていれば、安全ですか?
A. 「8.3」という系列だけでは、判断できません。公式の修正版は8.3.36で、8.3.35以前の場合は、契約先が修正を適用しているかの確認が必要です。ただし、番号が変わらないまま、修正が取り込まれている場合もあります。
Q. レンタルサーバーなら、何もしなくていいですか?
A. 多くのレンタルサーバーでは、サーバー会社が修正を適用すると報じられていますが、契約によって異なります。契約先の公式のお知らせで、対応の完了と、利用者側の操作の要否を、確認してください。
Q. 念のため、サイトを止めたほうがいいですか?
A. すべてのサイトで必要とは限りません。ただし、国家サイバー統括室は、速やかな適用が難しい場合に、一時的な停止も、リスクを下げる有効な手段の一つとして案内したと報じられています。サイトの重要度と、契約先の対応状況をふまえて、判断してください。
Q. 個人のブログやWordPress.comでも、影響はありますか?
A. PHPを使うサーバーで運営している場合は、影響する可能性があります。サーバーの管理をサービス提供元に任せている場合は、提供元の対応状況を、確認してください。
まとめ
最後に、この記事のポイントを整理します。
・今回の脆弱性は、WordPressではなくPHPの問題。WordPress本体を更新しても、解決しない
・修正版は、PHP 8.5.12/8.4.27/8.3.36/8.2.35。修正前の版や、修正が適用されていない環境が、対象になる
・確認の順番は、契約形態の整理、PHPバージョンの確認(サイトヘルス)、契約先の対応状況の確認
・番号が変わらないまま、修正が取り込まれている場合もある。表示の番号だけで、決めつけない
・更新できないときは、設定変更に頼らず、契約先に相談する。すでに攻撃を受けていないかの確認も、あわせて行う
・緊急時に動けるかは、「誰がニュースに気づき、誰が確認するか」で決まる。保守の体制を見直すきっかけにする


お問い合わせから12時間以内に担当者からご連絡!
ホームページの保守・セキュリティを相談する
■ Web運用代行・ホームページ運用代行なら「ウェブ担さん」
・お問い合わせはこちら
・資料請求はこちら
・ウェブ担さんJr.(小規模プラン)はこちら
・ホームページ無料診断はこちら
・運営会社(株式会社アイデアランプ)はこちら
この記事の執筆者
藤田 真季|ウェブ担さん・マーケティング担当
国立大学卒業後、某大手アパレルメーカーの総合職として店舗運営を経験後、EC業界に転身。顧客視点に立ちながらCVR改善やCRMなど幅広く経験し、実績を積む。その後株式会社アイデアランプに参画し、「定額制Web運用代行サービス|ウェブ担さん」のディレクター兼マーケターに就任。コストを抑えながら高品質なWeb運用支援を提供し、多くの企業のマーケティング課題やWeb業務効率化に向けて支援している。